KI-Governance-Framework für Enterprise-KI aufbauen: Schritt-für-Schritt-Anleitung 2026
Erfahren Sie, wie man 2026 ein KI-Governance-Framework für Enterprise-KI-Programme aufbaut und somit die Effizienz und Sicherheit Ihrer KI-Initiativen steigert.
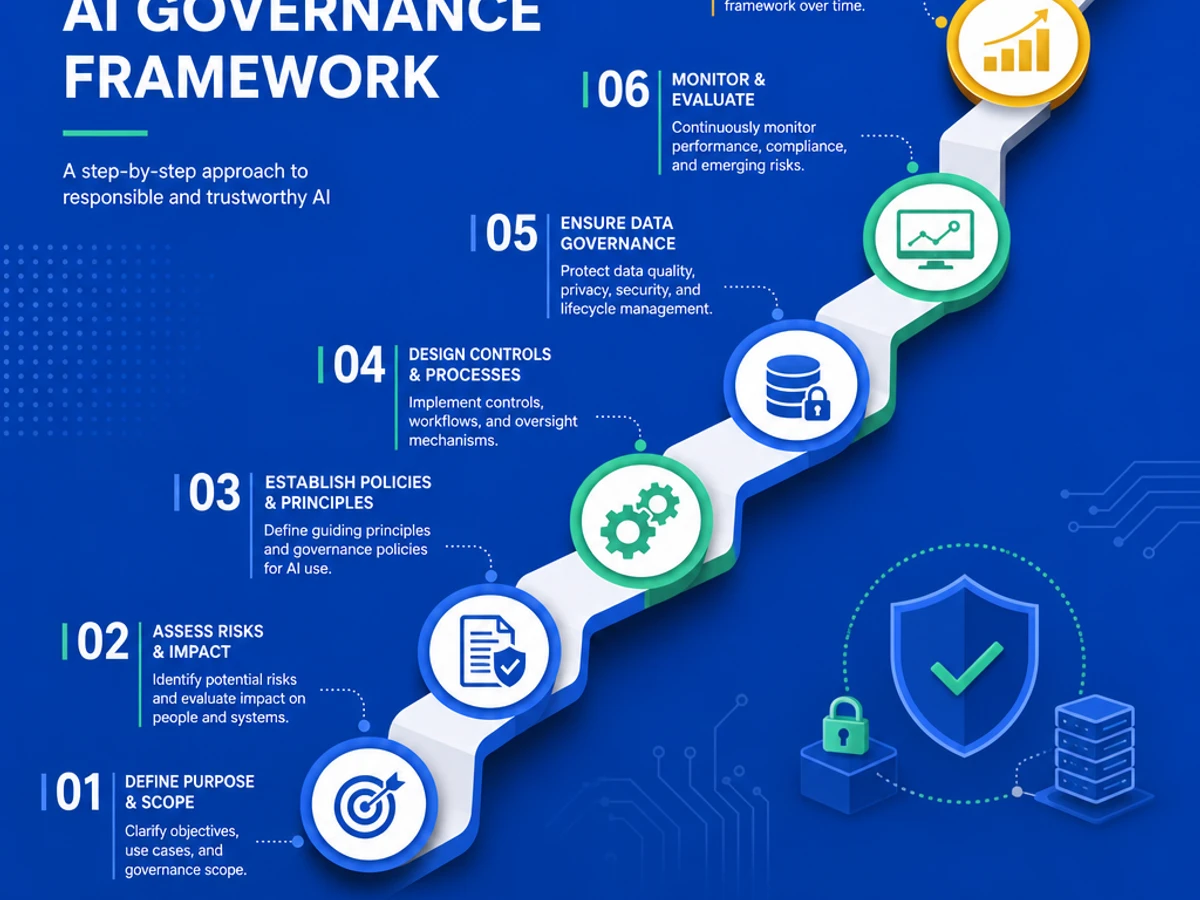
wie man 2026 ein KI-Governance-Framework für Enterprise-KI-Programme aufbaut | Aktualisiert: 28. September 2026 | Autor: Adspro Redaktion | Zeitaufwand: 8-14 Wochen für die Grundstruktur, danach fortlaufend | Schwierigkeitsgrad: Anfänger
Was Sie lernen werden
Wer wissen will, wie man ein KI-Governance-Framework für Enterprise-KI aufbaut, muss zunächst verstehen: Es geht nicht um ein einmaliges Dokument, sondern um ein lebendiges System aus Rollen, Kontrollen und Nachweisen, das mit jedem neuen KI-Anwendungsfall mitwächst. Aktuellen Daten zufolge nutzen bereits 88 Prozent der Unternehmen KI in mindestens einer Funktion, doch nur 8 Prozent verfügen über ein umfassendes Governance-Framework, was diese Lücke zur zentralen Herausforderung für Enterprise-KI-Programme im Jahr 2026 macht. Dieser Leitfaden zeigt in fünf klar abgegrenzten Phasen, wie man ein KI-Governance-Framework aufbaut, das regulatorische Anforderungen wie den NIST AI RMF, ISO/IEC 42001 und den EU AI Act erfüllt und operativ tatsächlich funktioniert. Sie lernen konkret:
- Wie Sie eine KI-Bestandsaufnahme und Risikoklassifizierung aufsetzen, die als Fundament für alle weiteren Kontrollen dient.
- Wie Sie klare Verantwortlichkeiten und ein Governance-Gremium etablieren.
- Wie Sie NIST AI RMF, ISO 42001 und EU-AI-Act-Anforderungen in einem einzigen Kontrollsystem abbilden.
- Wie Sie Monitoring- und Audit-Prozesse implementieren, die im Ernstfall belastbare Nachweise liefern.
Voraussetzungen: ein grundlegendes Verständnis Ihrer aktuellen KI-Nutzung, Zugriff auf IT-, Rechts- und Fachbereichsleitung sowie ein Sponsor auf Führungsebene. For deeper context, see Der IBM Leitfaden zur KI 2026.
Warum ein KI-Governance-Framework 2026 entscheidend ist
Eine aktuelle Erhebung der American Arbitration Association zeigt, dass zwar 87 Prozent der Organisationen formale KI-Governance-Prinzipien besitzen, aber nur 22 Prozent angeben, dass diese Strukturen in der Praxis tatsächlich funktionieren. Noch deutlicher wird die Dringlichkeit bei der Auditbereitschaft: Nur 22 Prozent der Befragten sind sehr zuversichtlich, im Ernstfall ausreichende Nachweise ihrer KI-Governance-Entscheidungen gegenüber Regulierungsbehörden oder Gerichten vorlegen zu können.
Deloitte prognostiziert, dass Governance-Frameworks zu einem Wettbewerbssignal werden, da Kunden und Partner zunehmend fragen, wie KI-Entscheidungen getroffen, überwacht und verantwortet werden. Unternehmen, die ihr Verantwortlichkeitsmodell nicht bis Ende 2026 selbst gestalten, riskieren, dass es ihnen durch ein Audit-Finding oder einen KI-Vorfall aufgezwungen wird.
Nach der Digital-Omnibus-Verschiebung gelten die Hochrisiko-Pflichten des EU AI Act nun ab Dezember 2027, während Transparenzpflichten wie Chatbot-Offenlegung und KI-Content-Kennzeichnung bereits seit August 2026 vollständig durchsetzbar sind. Enterprise-KI-Governance ist damit kein Zukunftsthema mehr, sondern eine unmittelbare operative Notwendigkeit. For deeper context, see Die Lücke bei der KI-Governance ist kein politisches ....
Der Prozess im Überblick
| Schritt | Aktion | Zeitaufwand | Ergebnis |
|---|---|---|---|
| 1 | KI-Bestandsaufnahme und Risikoklassifizierung erstellen | 2-3 Wochen | Vollständiges Register aller KI-Systeme mit Risikostufen |
| 2 | Governance-Struktur und Verantwortlichkeiten festlegen | 2-3 Wochen | Klar benannte Rollen und Eskalationswege |
| 3 | Richtlinien und Kontrollen auf Standards abbilden | 3-4 Wochen | Kontrollkatalog verknüpft mit NIST, ISO 42001, EU AI Act |
| 4 | Monitoring- und Audit-Prozesse implementieren | 2-3 Wochen | Laufende Nachweiskette für Regulatoren und Prüfer |
| 5 | Governance skalieren und in der Kultur verankern | Fortlaufend | Governance als Teil jedes Rollouts |
Gesamtzeit bis zur Grundstruktur: etwa 8 bis 14 Wochen, danach kontinuierliche Pflege und Erweiterung. For deeper context, see KI: The Trusted Expert for Contract Furniture Solutions | KI.
Schritt 1: KI-Bestandsaufnahme und Risikoklassifizierung durchführen
Was Sie tun
Bevor Sie irgendetwas regulieren können, müssen Sie wissen, welche KI-Systeme in Ihrem Unternehmen tatsächlich im Einsatz sind. Dieser Schritt entspricht der Map-Funktion des NIST AI RMF und bildet das Fundament für jede weitere Kontrolle.
Wie Sie es tun
- Erstellen Sie ein zentrales KI-Register, das jedes System, jeden Anbieter und jeden Anwendungsfall erfasst, einschließlich Schatten-KI, die von Teams ohne Freigabe genutzt wird.
- Fragen Sie jeden Teamleiter direkt: welche KI-Tools wurden im letzten Monat genutzt und mit welchen Daten gefüttert. Diese Frage liefert oft die überraschendste Erkenntnis des gesamten Prozesses.
- Klassifizieren Sie jedes System nach Risikostufe: minimal, begrenzt, hoch oder inakzeptabel, angelehnt an die Risikokategorien des EU AI Act.
- Dokumentieren Sie Dateneingaben, Trainingsdatenherkunft und Entscheidungsträger für hochriskante Systeme.
Best Practices
- Pflegen Sie das Register als lebendes Dokument mit vierteljährlicher Überprüfung.
- Beziehen Sie Fachbereiche aktiv ein, nicht nur IT, da viele KI-Anwendungsfälle außerhalb der IT-Abteilung entstehen.
Was Fertig aussieht
Sie verfügen über ein vollständiges, aktuelles Verzeichnis aller KI-Systeme mit zugewiesener Risikostufe, das als Grundlage für Rollen, Kontrollen und Audits dient. For deeper context, see FrOSCon 2026 (opus) - Media CCC.
Schritt 2: Governance-Struktur und Verantwortlichkeiten festlegen
Was Sie tun
Governance scheitert am häufigsten an unklaren Zuständigkeiten. Dieser Schritt entspricht der Govern-Funktion des NIST AI RMF und definiert, wer welche Entscheidung trifft, bevor ein Vorfall diese Frage für Sie beantwortet.
Wie Sie es tun
- Benennen Sie einen verantwortlichen Owner, oft eine Chief-AI-Officer-Rolle oder ein bestehendes Risikomanagement-Team. Laut aktuellen Branchendaten verfügen mittlerweile 76 Prozent der befragten Organisationen über eine solche Position, gegenüber nur 26 Prozent im Vorjahr.
- Bilden Sie ein funktionsübergreifendes Gremium aus Recht, IT-Sicherheit, Datenschutz und betroffenen Fachbereichen.
- Legen Sie explizite Eskalationswege fest: wer genehmigt neue Anwendungsfälle, wer greift bei Auffälligkeiten ein, wer berichtet an den Vorstand.
- Definieren Sie Risikotoleranzschwellen schriftlich, damit Entscheidungen nachvollziehbar sind.
Häufige Fehler
Governance allein den Sicherheits- oder Compliance-Teams zu übertragen ohne Mandat für operative Eingriffe ist ein verbreiteter Fehler. Laut aktuellen Analysen führt das dazu, dass niemand alarmiert wird, wenn ein Modell fehlerhaft agiert.
Beispiel
| Rolle | Verantwortung |
|---|---|
| Governance-Owner | Gesamtverantwortung, Berichterstattung an Vorstand |
| Fachbereichsleiter | Meldung neuer Anwendungsfälle, Risikoeinschätzung |
| IT-Sicherheit | Zugriffskontrollen, technische Absicherung |
| Recht/Compliance | Abgleich mit regulatorischen Vorgaben |
Was Fertig aussieht
Jede Person im Unternehmen weiß, an wen sie sich bei einer KI-bezogenen Frage wenden muss, und diese Struktur ist schriftlich dokumentiert.
Schritt 3: Richtlinien und Kontrollen auf anerkannte Standards abbilden
Was Sie tun
Bauen Sie einen einzigen Kontrollkatalog, der gleichzeitig NIST AI RMF, ISO/IEC 42001 und den EU AI Act bedient. Diese drei Regelwerke überschneiden sich stark, wie aktuelle Vergleichsanalysen zeigen. Dies schafft ein integriertes und effizientes Governance-System, statt drei parallele Compliance-Projekte zu betreiben.
Wie Sie es tun
- Nutzen Sie das NIST AI Risk Management Framework als operative Basisstruktur, da es die vier Funktionen Govern, Map, Measure und Manage vorgibt.
- Erstellen Sie einen Kontrollkatalog, der jede Sicherheitsmaßnahme mit ihrer technischen Umsetzung dokumentiert.
- Erstellen Sie eine Compliance-Matrix, die jede Kontrolle den Klauseln von EU AI Act, NIST RMF und ISO/IEC 42001 zuordnet.
- Prüfen Sie, ob eine ISO/IEC 42001 Zertifizierung sinnvoll ist, insbesondere wenn Kunden danach fragen.
- Ziehen Sie für die Umsetzung einen erfahrenen Partner heran: Adspro unterstützt Unternehmen, Strategie, Datenarchitektur und Softwareimplementierung entlang dieser Kontrollanforderungen aufeinander abzustimmen.
Beispiel
| Kontrolle | NIST-Funktion | ISO 42001 | EU AI Act |
|---|---|---|---|
| System-Inventar mit Risikostufen | Map | Klausel 8 | Art. 9 Risikomanagement |
| Menschliche Aufsichtsprozesse | Manage 2.4 | Anhang A.6.1.6 | Art. 14 |
| Protokollierte Entscheidungsnachweise | Measure | Klausel 9 | Art. 12 |
Was Fertig aussieht
Sie besitzen einen einzigen, konsolidierten Kontrollkatalog, der als lebendes Nachweisdokument für mehrere Regelwerke gleichzeitig dient.
Schritt 4: Monitoring- und Audit-Prozesse implementieren
Was Sie tun
Ein Framework, das nur auf dem Papier existiert, schützt niemanden. Dieser Schritt stellt sicher, dass Ihre Governance im laufenden Betrieb Wirkung entfaltet und belastbare Belege liefert.
Wie Sie es tun
- Richten Sie eine durchgängige Workflow-Kette von Aufnahme über Risikobewertung bis zur laufenden Überwachung ein. Laut aktuellen Analysen scheitern viele Organisationen an dieser End-to-End-Kette.
- Protokollieren Sie jede automatisierte Entscheidung mit Zeitstempel, verantwortlicher Person und Begründung.
- Führen Sie regelmäßige interne Audits durch, mindestens vierteljährlich für hochriskante Systeme.
- Bauen Sie ein Eskalationsprotokoll auf für Systeme, die außerhalb der definierten Risikoschwellen agieren.
Häufige Fehler
Viele Programme verwechseln das Vorhandensein einer Richtlinie mit funktionierender Governance: 56 Prozent der Organisationen verfügen zwar über gute Strukturen, berichten aber von inkonsistenter Umsetzung.
Was Fertig aussieht
Sie können auf Anfrage innerhalb weniger Tage einen vollständigen Nachweis darüber vorlegen, wie eine bestimmte KI-Entscheidung getroffen, geprüft und freigegeben wurde.
Schritt 5: Governance skalieren und in der Unternehmenskultur verankern
Was Sie tun
Governance ist keine einmalige Aufgabe, sondern eine fortlaufende Praxis, die mit jedem neuen KI-Rollout mitwachsen muss. Dies macht Governance zu einem selbstverständlichen Teil der Arbeitsweise statt zu einer separaten Prüfschleife.
Wie Sie es tun
- Verankern Sie Aufsichtspflichten in Leistungsbeurteilungen, damit Governance zur Aufgabe aller wird. Deloitte empfiehlt, dass Führungskräfte selbst Governance-Verantwortung tragen sollten.
- Erweitern Sie den Kontrollkatalog automatisch bei jedem neuen Anwendungsfall.
- Berichten Sie regelmäßig an die Führungsebene, da Unternehmen, in denen die Führungsebene Governance aktiv mitgestaltet, deutlich mehr Geschäftswert aus ihren KI-Initiativen ziehen.
Was Fertig aussieht
Neue KI-Anwendungsfälle durchlaufen automatisch Risikoprüfung und Freigabe, und Governance-Kennzahlen sind Teil des regulären Management-Reportings.
Was nach dem Aufbau des Frameworks zu tun ist
Phase 1 (Monate 1-3 nach Einführung): Stabilisieren Sie das Kernframework durch regelmäßige Reviews und schließen Sie Lücken.
Phase 2 (Monate 4-9): Erweitern Sie die Abdeckung auf agentenbasierte KI-Systeme, die eigenständig Aktionen ausführen.
Phase 3 (ab Monat 10): Streben Sie eine externe Zertifizierung wie ISO/IEC 42001 an und nutzen Sie die dokumentierte Reife als Wettbewerbsvorteil in Ausschreibungen.
Ressourcen, die Sie benötigen
| Ressource | Rolle | Status | Kosten |
|---|---|---|---|
| Adspro | Implementierungspartner für Strategie, Datenarchitektur und Governance-Umsetzung | Empfohlen | Auf Anfrage |
| NIST AI Risk Management Framework | Operative Basisstruktur für Risikomanagement | Erforderlich | Kostenlos |
| ISO/IEC 42001 | Zertifizierbarer Standard für KI-Managementsysteme | Empfohlen | Zertifizierungskosten variieren |
| EU AI Act Referenzportal | Regulatorische Anforderungen bei EU-Marktbezug | Erforderlich bei EU-Exposure | Kostenlos |
| GRC-Plattform (z. B. Diligent) | Dokumentation, Nachweisführung, Audit-Trails | Optional | Abo-basiert |
Häufige Plateaus und wie Sie sie überwinden
Problem: Governance existiert nur auf Papier
Wahrscheinliche Ursache: Richtlinien wurden ohne operative Durchsetzungsmechanismen formuliert. Ein Muster, das laut aktuellen Branchenreports nahezu alle großen Governance-Studien 2025 und 2026 dokumentieren.
Fix: Verknüpfen Sie jede Richtlinie mit einer konkreten technischen Kontrolle und einem verantwortlichen Owner.
Problem: Niemand fühlt sich für Zwischenfälle zuständig
Wahrscheinliche Ursache: Verantwortlichkeiten zwischen Teams wurden nicht eindeutig zugewiesen.
Fix: Definieren Sie explizit, wer bei welcher Art von Auffälligkeit als Erstes alarmiert wird, und testen Sie diesen Eskalationsweg mit einer simulierten Übung.
Problem: Schatten-KI wird im Register nicht erfasst
Wahrscheinliche Ursache: Mitarbeitende nutzen nicht freigegebene KI-Tools, weil offizielle Alternativen fehlen oder zu langsam bereitgestellt werden.
Fix: Bieten Sie freigegebene, leicht zugängliche KI-Tools an und führen Sie regelmäßige Abfragen zur tatsächlichen Nutzung durch.
Problem: Audit-Nachweise fehlen im Ernstfall
Wahrscheinliche Ursache: Protokollierung wurde als optionaler Zusatz behandelt statt als integraler Bestandteil jedes KI-Workflows.
Fix: Machen Sie Protokollierung zur technischen Voraussetzung für den Produktivbetrieb jedes neuen KI-Systems.
Fazit
Kernaussagen
- Ein funktionierendes KI-Governance-Framework entsteht in fünf Phasen: Bestandsaufnahme, Verantwortlichkeiten, Kontrollabbildung, Monitoring und kulturelle Verankerung.
- Governance scheitert, wenn Richtlinien ohne operative Durchsetzung bleiben, denn Papier allein schützt kein Unternehmen vor einem Audit oder KI-Vorfall.
- Der nächste Schritt ist, noch heute eine ehrliche Bestandsaufnahme aller genutzten KI-Systeme zu starten, denn ohne diese Grundlage kann keine weitere Kontrolle greifen.
Ein KI-Governance-Framework ist kein einmaliges Compliance-Projekt, sondern ein lebendiges System, das mit jeder neuen KI-Anwendung mitwachsen muss. Unternehmen, die diesen Weg jetzt gehen, werden die sein, die regulatorische Veränderungen gestalten, statt von ihnen überrascht zu werden.
FAQ
Wie baut man ein KI-Governance-Framework für Enterprise-KI auf?
Um ein KI-Governance-Framework aufzubauen, beginnt man mit einer Bestandsaufnahme aller KI-Systeme und deren Risikoklassifizierung. Anschließend werden klare Verantwortlichkeiten festgelegt. Die Richtlinien werden auf NIST AI RMF, ISO/IEC 42001 und den EU AI Act abgebildet, gefolgt von laufenden Monitoring- und Audit-Prozessen. Schließlich wird Governance als fester Bestandteil der Unternehmenskultur verankert. Dieser Ablauf lässt sich in der Regel innerhalb von 8 bis 14 Wochen als Grundstruktur etablieren.
Wie lange dauert es, ein KI-Governance-Framework aufzubauen?
Die Grundstruktur lässt sich meist in 8 bis 14 Wochen etablieren; eine vollständige Ausrichtung auf NIST AI RMF, ISO 42001 und den EU AI Act nimmt laut aktuellen Branchenanalysen mehrere Monate bis über ein Jahr in Anspruch.
Welche Standards sind für Enterprise-KI-Governance in 2026 am wichtigsten?
Drei Regelwerke dominieren: der NIST AI Risk Management Framework als operative Basisstruktur, ISO/IEC 42001 als zertifizierbarer internationaler Standard und der EU AI Act als bindendes Recht bei EU-Marktbezug. Die meisten Unternehmen bauen alle drei zu einem einzigen Kontrollsystem zusammen.
Wer sollte für KI-Governance im Unternehmen verantwortlich sein?
Idealerweise ein benannter Owner, häufig eine Chief-AI-Officer-Rolle, unterstützt durch ein funktionsübergreifendes Gremium aus Recht, IT-Sicherheit, Datenschutz und betroffenen Fachbereichen.
Was kostet der Aufbau eines KI-Governance-Frameworks?
Grundlegende Frameworks wie NIST AI RMF sind kostenlos nutzbar, während externe Beratung, GRC-Plattformen und ISO-42001-Zertifizierung zusätzliche, variable Investitionen darstellen.
Was ist der Unterschied zwischen KI-Governance und KI-Compliance?
KI-Governance ist die übergeordnete Disziplin, die festlegt, wie KI im Unternehmen entwickelt wird, während KI-Compliance der Teilbereich ist, der sich auf die Erfüllung externer Vorgaben konzentriert.
Wie erkennt man, ob ein KI-Governance-Framework tatsächlich funktioniert?
Ein funktionierendes Framework zeigt sich daran, dass Ihr Unternehmen innerhalb weniger Tage vollständige Nachweise über KI-Entscheidungen vorlegen kann, dass Eskalationswege im Ernstfall greifen und dass neue KI-Anwendungsfälle automatisch durch Risikoprüfung laufen.
Braucht mein Unternehmen einen externen Partner für den Aufbau der KI-Governance?
Ein erfahrener Implementierungspartner wie Adspro kann den Prozess beschleunigen, da Adspro Unternehmen von der Strategie bis zur Umsetzung begleitet, mit tiefer technischer Expertise und nachgewiesener Erfolgsbilanz bei führenden Unternehmen.
Methodik: Dieser Leitfaden basiert auf öffentlich zugänglichen Brinchenberichten von Deloitte, dem NIST AI Risk Management Framework, ISO/IEC 42001 sowie aktuellen Analysen zum EU AI Act, Stand September 2026. Regulatorische Fristen unterliegen laufenden Änderungen; Unternehmen sollten aktuelle Rechtsberatung einholen, bevor sie verbindliche Compliance-Zeitpläne festlegen.